ტექნოლოგია5 წთ საკითხავი
Passkey: პაროლის გარეშე შესვლა ბიზნესის საიტზე
მომხმარებელს შეკვეთის სტატუსის ნახვა უნდა, მაგრამ პაროლი აღარ ახსოვს. აღდგენის წერილს ელოდება, შემდეგ ახალ პაროლს იგონებს და მხოლოდ ამის მერე შედის ანგარიშში. საიტზე დაბრუნებულ მომხმარებელს ასეთი შეფერხება ზედმეტ დროს აკარგვინებს.
Passkey ანგარიშში პაროლის გარეშე შესვლის საშუალებას იძლევა. მომხმარებელი შესვლას თავისი მოწყობილობის განბლოკვით ადასტურებს. ტექნოლოგიის გავრცელებაზე მიუთითებს გლობალური მონაცემიც: FIDO Alliance-ის 2026 წლის 7 მაისის შეფასებით, მსოფლიოში დაახლოებით 5 მილიარდი passkey გამოიყენებოდა. ეს გლობალური შეფასებაა და საქართველოს ბაზარზე დანერგვის მაჩვენებელს არ ასახავს.
რას ცვლის Passkey შესვლის პროცესში
Passkey კონკრეტულ საიტზე ან აპლიკაციაში თქვენს ანგარიშთან დაკავშირებული ციფრული გასაღებია. ჩვეულებრივი პაროლისგან განსხვავებით, მის დამახსოვრებასა და აკრეფას არ გთხოვთ. მოწყობილობაზე დადასტურებისთვის შეიძლება თითის ანაბეჭდი, სახის ამოცნობა ან ეკრანის დაბლოკვის PIN გამოიყენოთ. ბიომეტრიის ჩართვა სავალდებულო არ არის.
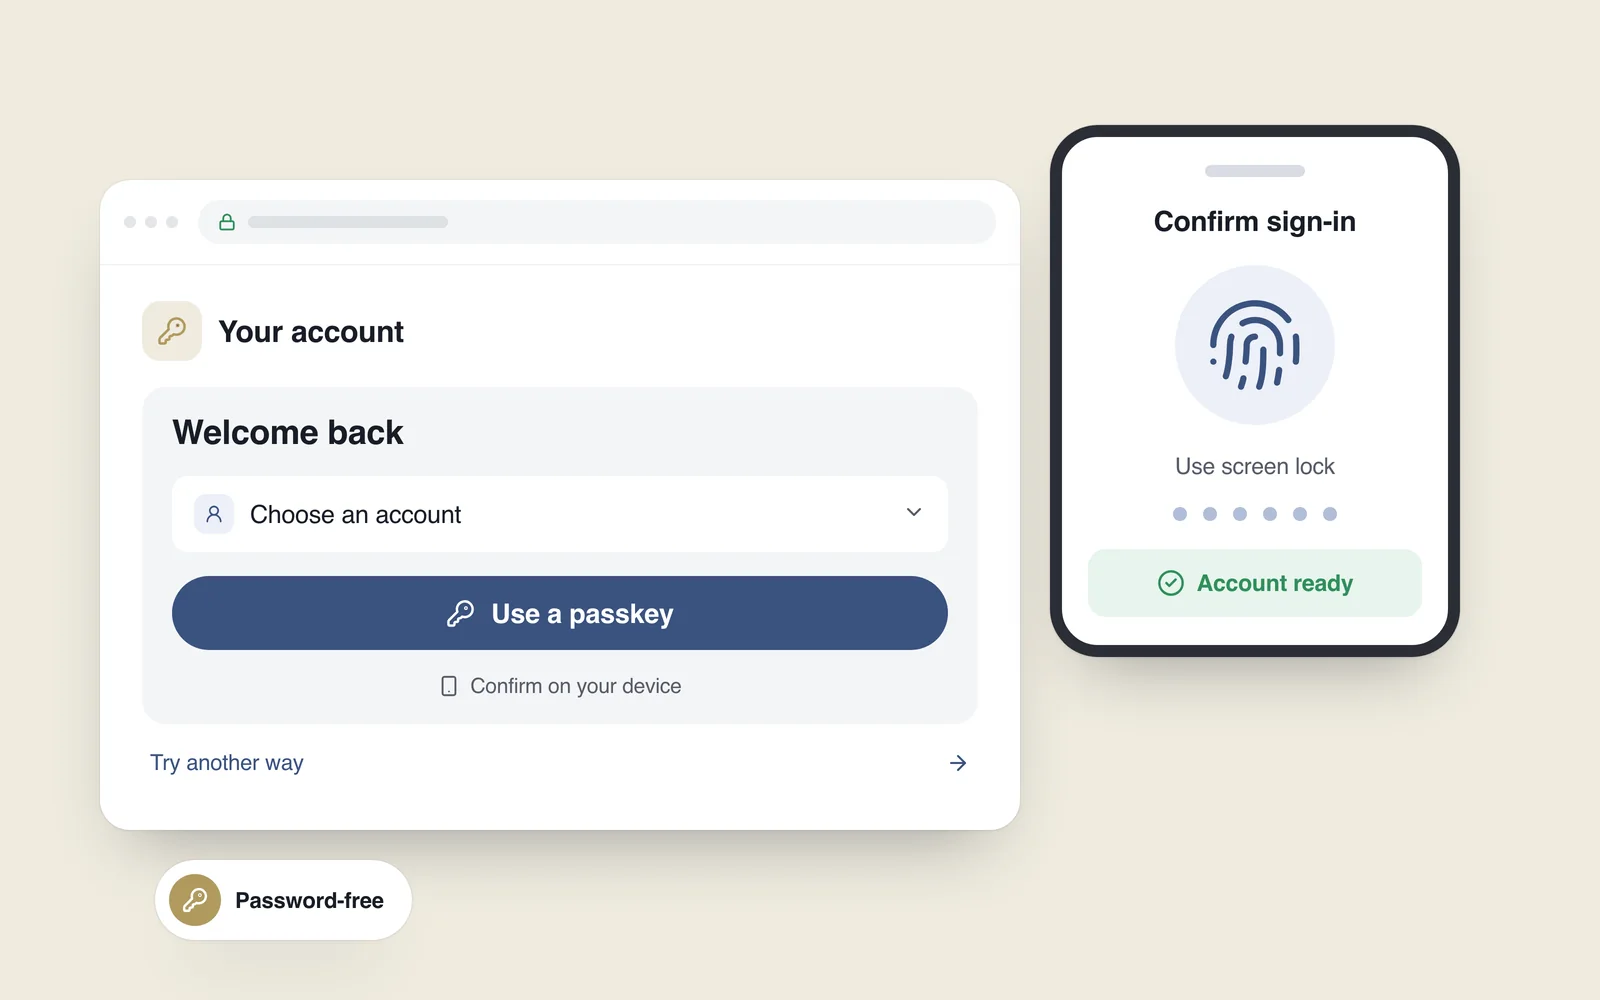
წარმოვიდგინოთ, რომ მომხმარებელს თქვენს ონლაინ მაღაზიაში ანგარიში უკვე აქვს. Passkey-ის დამატების შემდეგ მომხმარებელი ანგარიშში შეიძლება ასე შევიდეს:
- ხსნის ანგარიშში შესვლის გვერდს და ირჩევს Passkey-ით შესვლას ან ბრაუზერის მიერ შეთავაზებულ ანგარიშს.
- მოწყობილობა სთხოვს შესვლის დადასტურებას — მაგალითად, თითის ანაბეჭდით ან PIN-ით.
- საიტი ამოწმებს მიღებულ პასუხს და მომხმარებელი თავის ანგარიშში ხვდება.
Passkey-ის გამოყენებამდე ის უნდა შეიქმნას და შესაბამის ანგარიშს დაუკავშირდეს. ტელეფონის განბლოკვა თავისთავად ვერც სხვა საიტზე შეგიყვანთ და ვერც ახალ ანგარიშს შეგიქმნით.
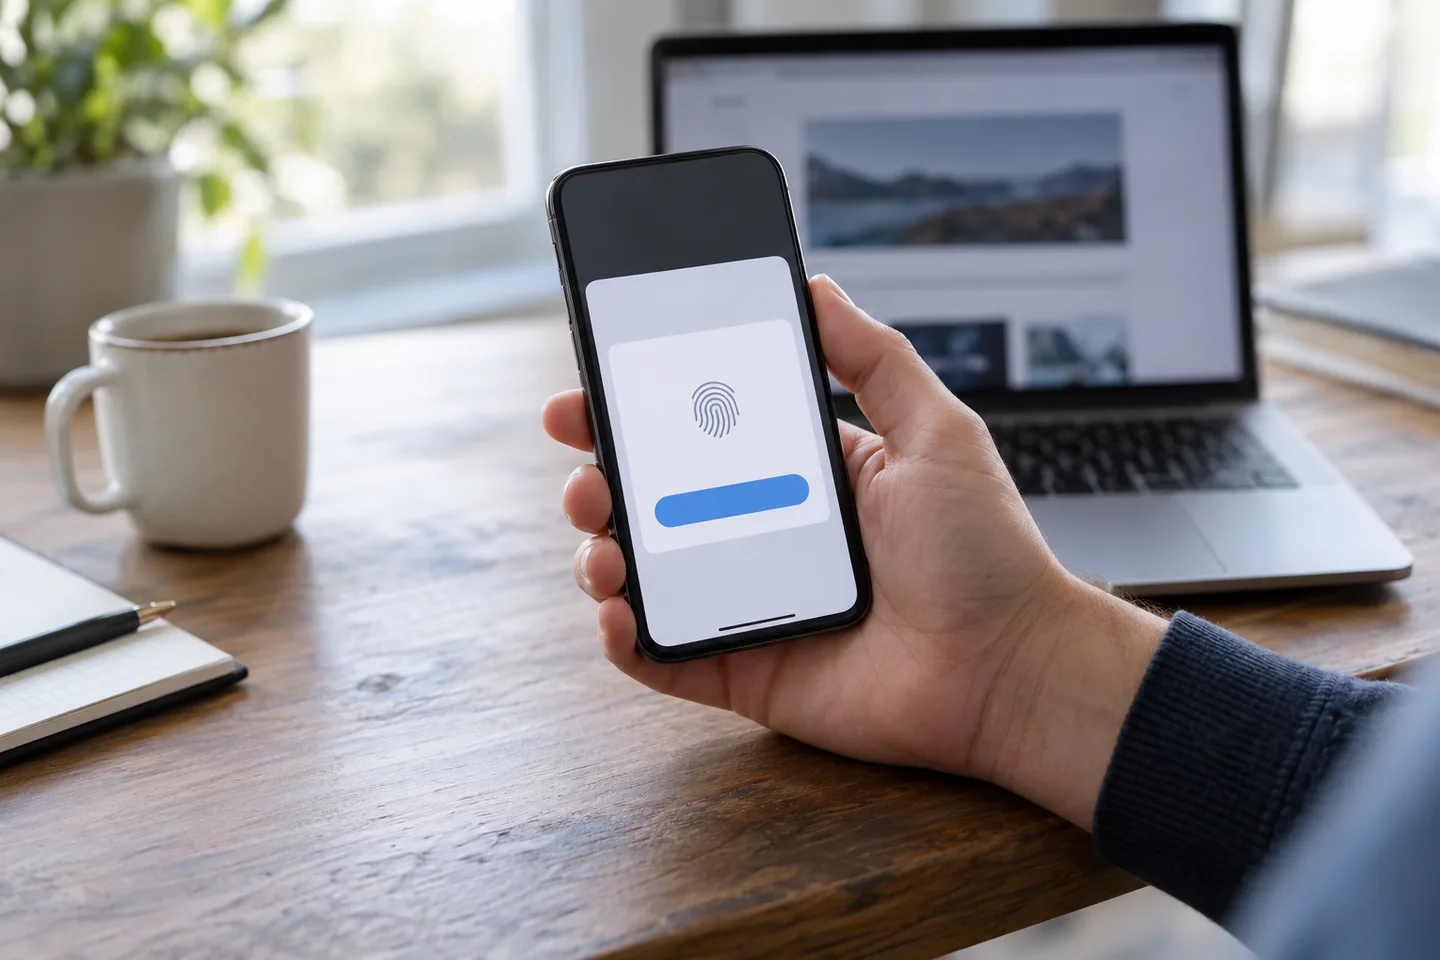
ხედავს თუ არა საიტი თქვენს თითის ანაბეჭდს?
არა. Google-ის ტექნიკური განმარტებით, ბიომეტრიული მონაცემები მომხმარებლის მოწყობილობაზე რჩება და საიტს არ გადაეცემა. საიტი მოწყობილობაზე შესრულებული დადასტურების შედეგს ამოწმებს; სახის ფოტოს ან თითის ანაბეჭდის ასლს არ იღებს.
WebAuthn-ის მექანიზმი საჯარო და პირად კრიპტოგრაფიულ გასაღებებს იყენებს. საიტი საჯარო გასაღებს ინახავს, პირადი გასაღებით კი შესვლის მოთხოვნას ციფრული ხელმოწერა ემატება. ეს არ ნიშნავს, რომ ყველა Passkey მხოლოდ ერთ ტელეფონში ინახება: პაროლების მენეჯერმა სინქრონიზებული გასაღები შეიძლება სხვა თავსებად მოწყობილობებზეც გახადოს ხელმისაწვდომი.
Passkey კონკრეტულ საიტთანაა დაკავშირებული და მის მიმბაძველ ყალბ დომენზე შესასვლელად არ იმუშავებს. ეს ფიშინგისგან დაცვის მნიშვნელოვანი უპირატესობაა. თუმცა ანგარიშის აღდგენის სუსტი წესი ან შესვლის შემდეგ სესიის მოპარვა ცალკე პრობლემად რჩება.
სად გამოადგება ეს თქვენს ბიზნესს
Passkey-ის დანერგვა მაშინ განიხილეთ, როცა მომხმარებელს ანგარიშში რეგულარულად შესვლა სჭირდება:
- ონლაინ მაღაზია: განმეორებითი შეკვეთა, შენახული მისამართები და შეკვეთების ისტორია.
- მომხმარებლის პირადი სივრცე: ჯავშნები, მომსახურების მართვა ან დოკუმენტების ნახვა.
- თანამშრომლების სისტემა: კომპანიის შიდა პანელი, სადაც წვდომის მინიჭებისა და გაუქმების წესებიც მკაფიოდ უნდა იყოს გაწერილი.
თუ საიტი მხოლოდ კომპანიას წარადგენს და მომხმარებლის ანგარიშები არ აქვს, Passkey-ის დამატება თავისთავად სარგებელს ვერ შექმნის. ონლაინ მაღაზიაში კი Passkey-ის დასანერგად რეგისტრაციის გარეშე შეძენის გაუქმება საჭირო არ არის. მომხმარებლებს ანგარიშში შესვლა გაუმარტივეთ და ამავე დროს შეძენის ეს გზაც დაუტოვეთ.
როგორ შევთავაზოთ მომხმარებელს ახალი გზა
თავდაპირველად Passkey არსებული შესვლის მეთოდთან ერთად დაამატეთ. მარტივი განმარტება უფრო სასარგებლოა, ვიდრე უცნობი ტექნიკური ტერმინი: „შედით პაროლის გარეშე — თქვენი მოწყობილობის განბლოკვით.“ ღილაკზე შეიძლება ეწეროს „Passkey-ით შესვლა“, ქვემოთ კი სხვა გზით შესვლის ბმული დარჩეს.
ბრაუზერს შეუძლია მომხმარებლის სახელის ან ელფოსტის ველში შენახულ პაროლებთან ერთად Passkey-ც შესთავაზოს ადამიანს. ამისთვის ფორმა სწორად უნდა იყოს გამართული და WebAuthn-თან დაკავშირებული; ეს ფუნქცია მხოლოდ ღილაკის დამატებით არ ამუშავდება. ეს მიდგომა აღწერილია web.dev-ის სახელმძღვანელოში.
მომხმარებელმა უნდა იცოდეს, რა დაემატა მის ანგარიშს და სად შეუძლია მისი მართვა. პარამეტრებში გასაღებებს გასაგები სახელები მიანიჭეთ და მათი გაუქმების შესაძლებლობაც გაითვალისწინეთ. თუ ადამიანი სისტემურ ფანჯარას დახურავს ან დადასტურება ვერ დასრულდება, შესვლის ფორმაზე უნდა დაბრუნდეს და სხვა გზა აირჩიოს.
თუ ტელეფონი დაიკარგა, ანგარიშიც დაიკარგება?
ამ კითხვაზე პასუხი საიტის გაშვებამდე განსაზღვრეთ. სინქრონიზებული Passkey-ის სხვა მოწყობილობაზე გამოყენება იმაზეა დამოკიდებული, უჭერს თუ არა ის შესაბამის პროვაიდერს მხარს და გაქვთ თუ არა წვდომა ამ პროვაიდერის ანგარიშზე. მნიშვნელობა აქვს ანგარიშის აღდგენის წესებსაც. ერთ მოწყობილობაზე მიბმული გასაღები კი სხვა მოწყობილობაზე არ სინქრონიზდება. ამიტომ ერთი ტელეფონის დაკარგვა ყოველთვის ყველა შესვლის გზის დაკარგვას არ ნიშნავს.
Google-ის სახელმძღვანელო მომხმარებლისთვის შესვლისა და აღდგენის დაგეგმვაზე ანგარიშის შექმნისას აღდგენის მეთოდის წინასწარ განსაზღვრას გვირჩევს. თქვენი სისტემისთვის ჩამოწერეთ, რა მოხდება, თუ ადამიანს:
- სხვა მოწყობილობაზე იმავე სინქრონიზებულ გასაღებზე წვდომა აქვს;
- ანგარიშზე დამატებული მეორე Passkey ან თავსებადი ფიზიკური უსაფრთხოების გასაღები აქვს;
- არცერთი ხელმისაწვდომი გასაღები აღარ დარჩა და ანგარიშის აღდგენა სჭირდება.
თუ არცერთი გზა აღარ მუშაობს, მხარდაჭერის თანამშრომელმა მხოლოდ დაუდასტურებელი თხოვნის საფუძველზე წვდომა არ უნდა აღადგინოს. საჭიროა პიროვნების შემოწმება, შეტყობინებები და მცდელობების შეზღუდვა. საიტზე სინქრონიზებული გასაღების გაუქმების შემდეგ მისი ყველა ასლით შესვლა დაიბლოკება, ამიტომ წინასწარ გადაამოწმეთ, რომ მომხმარებელს შესვლის სხვა გზა რჩება. პროვაიდერის ანგარიშზე დაკარგული მოწყობილობის წვდომის შეზღუდვა და საიტზე უკვე გახსნილი სესიების დასრულება ცალკე მოქმედებებია. გასაღების გაუქმება სესიებს ავტომატურად არ ასრულებს, თუ ეს თქვენს სისტემაში ცალკე არ არის გათვალისწინებული.
უსაფრთხოება მხოლოდ შესვლის ღილაკით არ სრულდება
Passkey-ის დანერგვისას დეველოპერმა უნდა შეარჩიოს ბიბლიოთეკა ან ანგარიშში შესვლის სერვისი, რომელსაც მხარდაჭერა და უსაფრთხოების განახლებები აქვს. მიღებული პასუხი სერვერზე უნდა შემოწმდეს. Google-ის სერვერული სახელმძღვანელო აღწერს, როგორ მოწმდება ყოველ მცდელობაზე სერვერის მიერ შექმნილი ერთჯერადი მონაცემი (challenge), საიტის მისამართი, მისი იდენტიფიკატორი (RP ID), ციფრული ხელმოწერა და მომხმარებლისგან მოთხოვნილი დადასტურება. გაუქმებული მცდელობა ან განმეორებით გამოყენებული პასუხი წარმატებულ შესვლად არ უნდა ჩაითვალოს.
ცალკე შესამოწმებელია სესიების დაცვა, მომხმარებლის უფლებები, ანგარიშის აღდგენა და ადმინისტრატორის წვდომა. Passkey არც საიტის განახლებებს ცვლის და არც სხვა ხარვეზებს ასწორებს. დაცვის საერთო საკითხებზე ჩვენი ონლაინ მაღაზიის უსაფრთხოების გზამკვლევიც გამოგადგებათ.
დაიწყეთ მცირე გამოცდით და გაზომეთ შედეგი
დაიწყეთ მომხმარებლების მცირე ჯგუფით. შესთავაზეთ ახალი მეთოდი მათ, ვისაც ანგარიში უკვე აქვს, და თავიდან ბოლომდე გამოცადეთ წარმატებული შესვლა, გაუქმება, სხვა მოწყობილობის გამოყენება და აღდგენა. ცალკე შეამოწმეთ ტელეფონი, პლანშეტი და კომპიუტერი იმ ბრაუზერებით, რომლებსაც თქვენი აუდიტორია იყენებს.
- რამდენმა ადამიანმა დაიწყო და დაასრულა Passkey-ის დამატება?
- რამდენი შესვლის მცდელობა დასრულდა წარმატებით და რა დრო დასჭირდა?
- რამდენმა აირჩია სხვა მეთოდი ან მიმართა მხარდაჭერას?
- ახალ და დაბრუნებულ მომხმარებლებს ხომ არ ექმნებათ განსხვავებული დაბრკოლებები?
ეს მაჩვენებლები ცვლილებამდე არსებულ მონაცემებს შეადარეთ; სხვა კომპანიის წარმატების პროცენტი თქვენს საიტზე ავტომატურად არ განმეორდება. ანალიტიკაში პაროლები, გასაღებები და ანგარიშის სხვა საიდუმლო მონაცემები არ უნდა ჩაიწეროს.
თუ საიტის ან მომხმარებლის პირადი სივრცის შექმნას გეგმავთ, შესვლისა და აღდგენის სცენარები პროექტის დასაწყისშივე განსაზღვრეთ. მომხმარებელი ანგარიშში მარტივად უნდა შედიოდეს და მოწყობილობის დაკარგვისა თუ შეცვლისას იცოდეს, როგორ შეინარჩუნოს ან აღადგინოს წვდომა.