რჩევებიგანახლდა 2 წთ საკითხავი
API გასაღებები: სად შევინახოთ და რა ვქნათ გამჟღავნებისას
საიტის გადახდის, რუკის ან წერილის სერვისს გასაღები სჭირდება. ის სატესტო ფაილში დროებით ჩაწერეს და მოგვიანებით იგივე ფაილი საჯარო რეპოზიტორიაში მოხვდა. ეკრანიდან სტრიქონის წაშლა უკვე ნანახ ასლს ან შენახულ ისტორიას ვერ აუქმებს.
ყველა იდენტიფიკატორი საიდუმლო არ არის: ზოგ სერვისს საჯაროდ გამოსაყენებელი, შეზღუდული გასაღებიც აქვს. ეს განსხვავება თავად მომწოდებლის დოკუმენტაციით გადაამოწმეთ. სახელში სიტყვა „key“ საკმარისი საფუძველი არ არის, რომ მისი გამოყენების წესები ვივარაუდოთ.
წვდომა კონკრეტულ საჭიროებას მოარგეთ
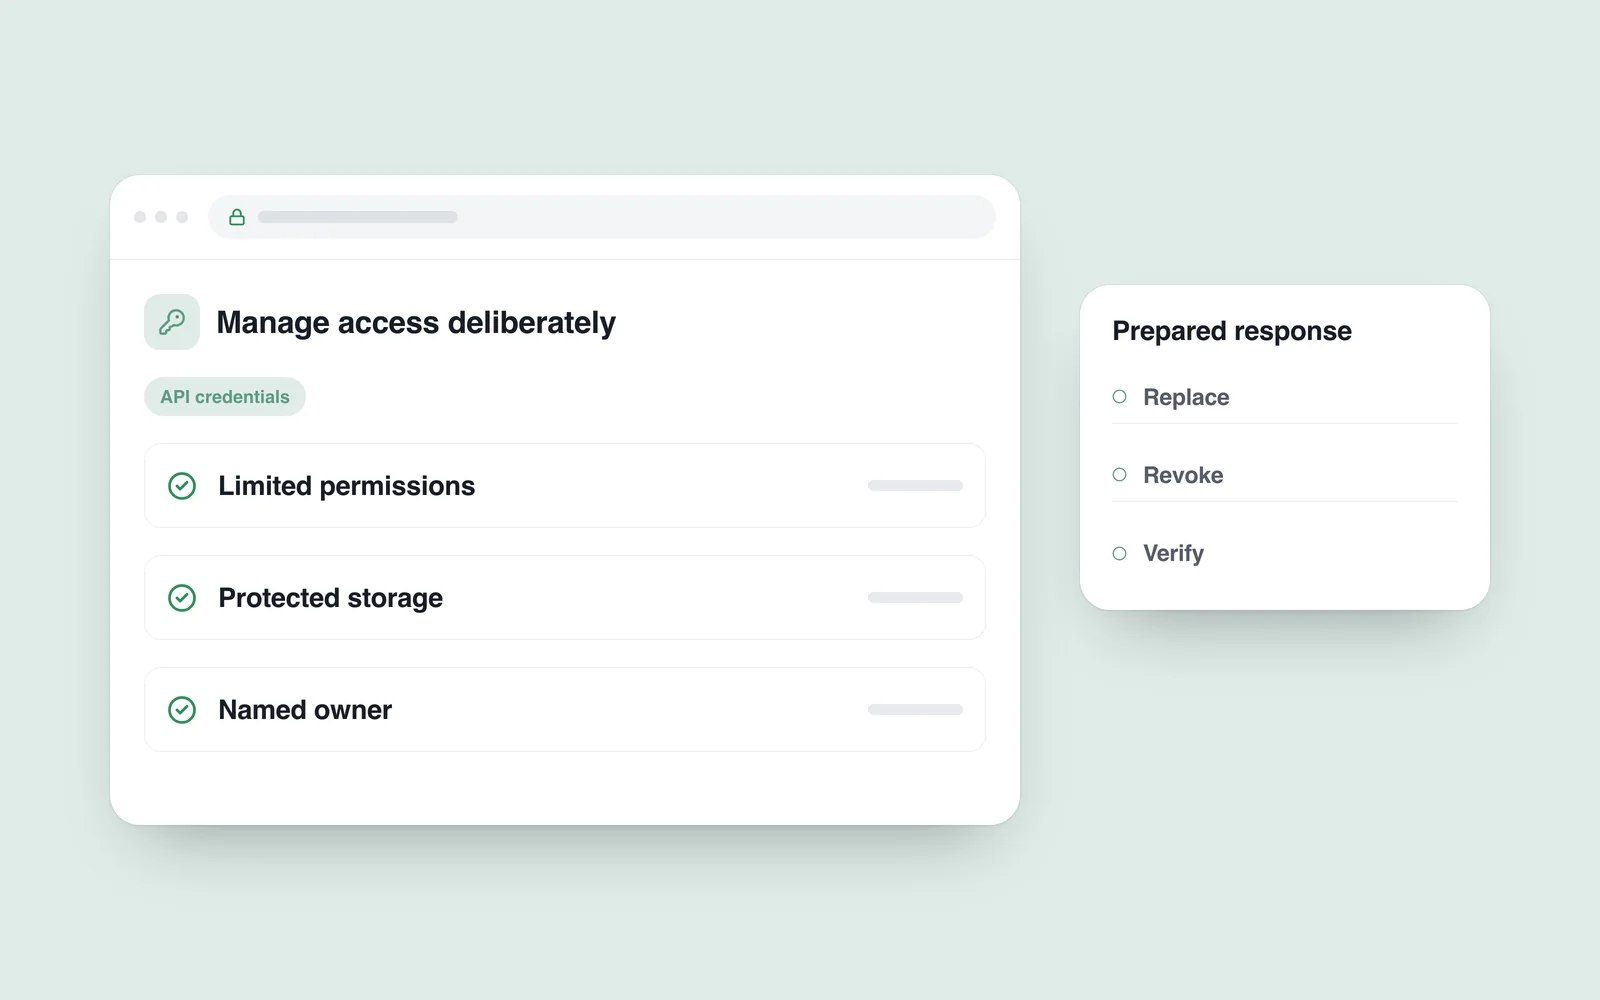
OWASP-ის საიდუმლო მონაცემების მართვის გზამკვლევი შენახვას, უფლებებსა და გასაღების სიცოცხლის ციკლს ერთობლივად განიხილავს. პროექტისთვის გაითვალისწინეთ მხოლოდ საჭირო შესაძლებლობები და გარემოები. სატესტო და მოქმედი სერვისების წვდომა შეძლებისდაგვარად გამიჯნეთ.
გასაღებების რეესტრში ჩაიწეროს დანიშნულება, პასუხისმგებელი და შეცვლის გზა, მაგრამ არა თვითონ საიდუმლო მნიშვნელობა. წვდომა თანამშრომლის როლს დაუკავშირეთ. სხვადასხვა პროექტში ერთი შეუზღუდავი გასაღების გამოყენება შესაძლო პრობლემის მოცულობას ზრდის.
ბრაუზერში საიდუმლო ვერ დამალავთ
მომხმარებლის ბრაუზერში მიწოდებული კოდი და ქსელის მოთხოვნები მომხმარებლისთვის შესამოწმებელია. ფაილის სახელის შეცვლა ან კოდის შეკუმშვა დაცვა არ არის. საიდუმლო სერვერზე დარჩეს, ხოლო საიტმა მხოლოდ საჭირო, ავტორიზებული მოქმედების შესრულება შეძლოს.
გარემოს კონფიგურაციაც შესაბამის დაცვას მოითხოვს: შემთხვევით საჯარო ფაილად გამოქვეყნება ან ჟურნალში სრული მნიშვნელობის ჩაწერა რისკს ქმნის. თანამშრომლის დახმარების მიზნით გაგზავნილ ეკრანის სურათშიც გადაამოწმეთ, ხომ არ ჩანს წვდომა. მხოლოდ რეპოზიტორია არ არის გამჟღავნების ადგილი.
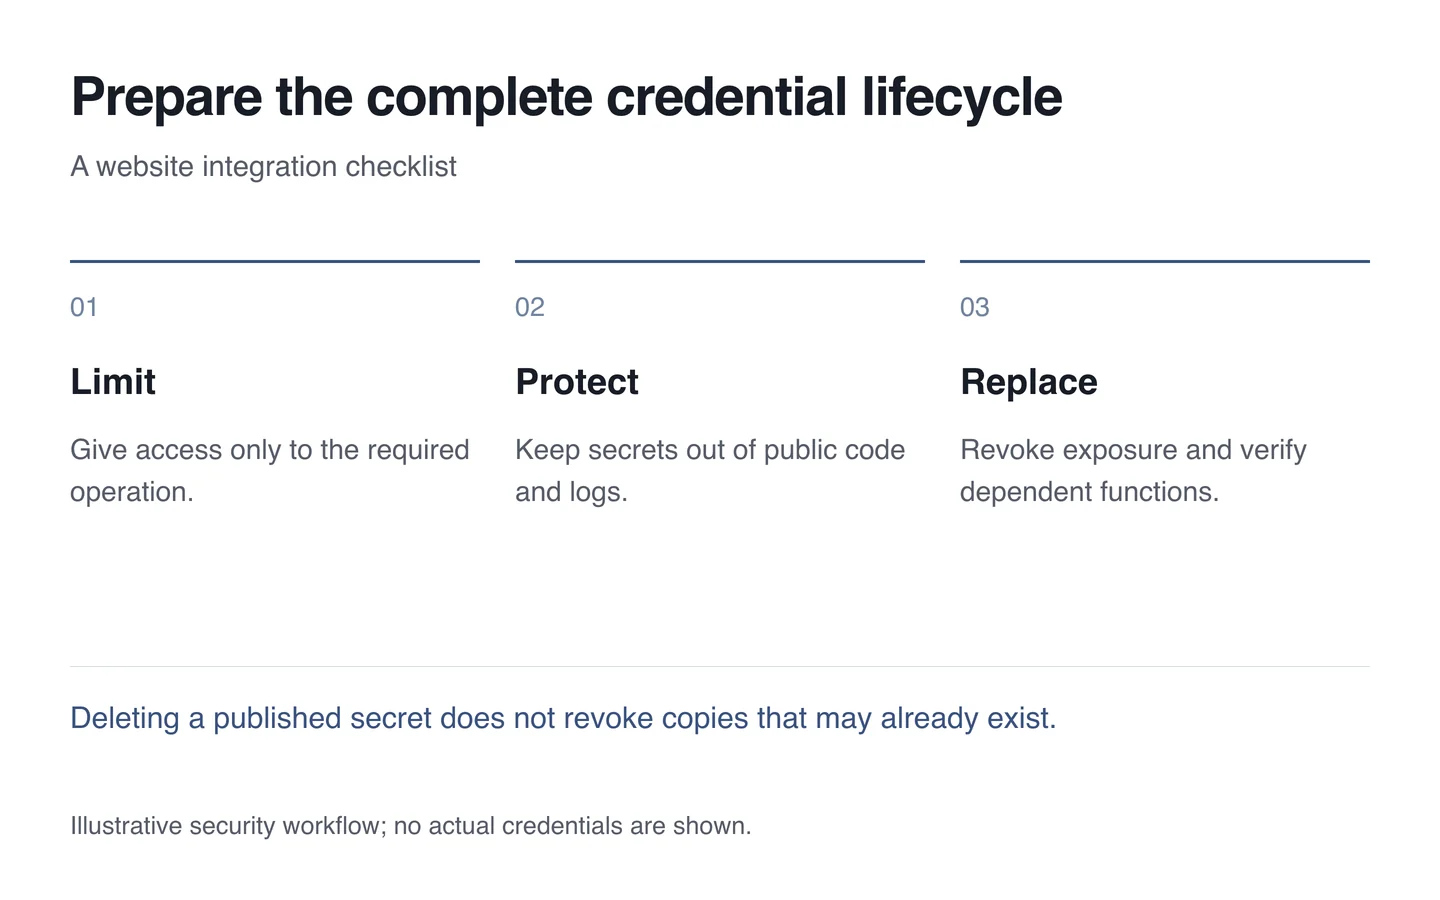
გამჟღავნებისას გასაღები რეალურად გააუქმეთ
პირველი ამოცანაა მოძებნოთ მომწოდებლის მოქმედი გაუქმებისა და ჩანაცვლების გზა. ახალი გასაღებით საჭირო ფუნქცია გადაამოწმეთ, ძველის გაუქმება კი ცალკე დაადასტურეთ. მხოლოდ ფაილიდან წაშლას დასრულებულ რეაგირებად ნუ ჩათვლით.
- შეაფასეთ, სად და რამდენ ხანს იყო გასაღები ხელმისაწვდომი.
- შეცვალეთ წვდომა მომწოდებლის მხარდაჭერილი პროცედურით.
- დარწმუნდით, რომ ძველი გასაღები აღარ მუშაობს.
- გადაამოწმეთ დამოკიდებული საიტის ფუნქციები.
- გამოიკვლიეთ შესაძლო გამოყენება და გამჟღავნების მიზეზი.
საიტის მოვლის გეგმაში წინასწარ ჩაწერილი პასუხისმგებელი და დაბრუნების გზა ავარიულ დროს გადაწყვეტილებას ამარტივებს. უსაფრთხოება მხოლოდ ერთი დაცული ფაილი არ არის; მნიშვნელოვანია, ვის აქვს წვდომა და რამდენად სწრაფად შეგიძლიათ მისი მართვა.